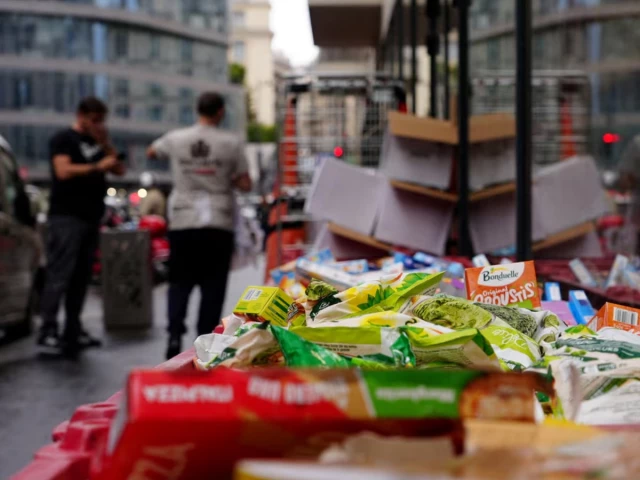
Сотрудники некоторых супермаркетов Парижа бросали коробки с тухлым мясом и замороженными продуктами в гигантские мусорные баки.
Коробки с уничтоженными товарами возле супермаркета Intermarche в Париже, на следующий день после того, как кибератака на холодильные системы французской сети супермаркетов привела к потерям продуктов питания и пожарам в нескольких магазинах, Франция, 13 октября 2026 года. Фото: REUTERS
Французские следователи во вторник выследили хакеров, которые захватили контроль над холодильными установками в сотнях супермаркетов в результате кибератаки, которая выявила уязвимость подключенных систем, при этом ни одна группа не взяла на себя ответственность.
По словам источника, знакомого с ходом расследования, отсутствие заявлений об ответственности со стороны хакеров или требований о выкупе со стороны киберпреступников удивило следователей. Обычно такие группы стремятся быстро монетизировать своих хакеров или требовать признания в политических целях.
Три киберэксперта заявили, что кибератаку, которая вручную подняла температуру холодильников в супермаркетах, включая Carrefour, Monoprix, Intermarche и Cooperative U, было легко осуществить. Рейтер.
Во вторник сотрудники некоторых супермаркетов Парижа выбросили коробки с тухлым мясом и замороженными продуктами в гигантские мусорные баки. По меньшей мере 350 супермаркетов – небольшая часть от общего числа во Франции – были охвачены забастовкой.
Компания обвиняет устаревшее программное обеспечение
В пострадавших холодильниках использовалось программное обеспечение датской компании Danfoss.
В понедельник компания Danfoss заявила, что многие из затронутых устройств «были сняты с производства и больше не получают программного обеспечения или обновлений безопасности» или «используют устаревшее программное обеспечение». В компании заявили, что «рекомендовали клиентам обновить поддерживаемые системы новейшим программным обеспечением и перенести старые системы на решения текущего поколения».
Компания отказалась от дальнейших комментариев во вторник.
Читать: Каждый месяц блокируются тысячи кибератак
О серьезных уязвимостях в старых версиях программного обеспечения Danfoss известно уже несколько месяцев.
9 августа фирма по кибербезопасности Claroty обнаружила после исправления уязвимость в контроллере Danfoss AK-SM 800A, которая могла позволить злоумышленникам обойти аутентификацию и выполнить код на затронутых устройствах.
«Основная гигиена»
Хотя точный механизм, с помощью которого злоумышленники взломали холодильники, публично не разглашается, эксперты по кибербезопасности говорят, что все признаки указывают на неудачное обновление Danfoss, поскольку интерфейсы устройства подвергаются доступу в Интернет.
«Речь идет об элементарной кибергигиене», — сказал Кен Манро, партнер британской фирмы по кибербезопасности Pen Test Partners. «Сделайте это неправильно, и вы получите вонючую замороженную еду».
Он сказал, что известные уязвимости означают, что злоумышленники могут буквально распахнуть дверь, а это означает, что из-за взлома легко могут «бездельничать дети».
Более: Взломанные данные ФБР содержат конфиденциальную информацию о разведывательных функциях сотрудников.
«Если бы это было национальное государство, почему бы это затронуло только часть французских холодильников? В Интернете есть много других стран, у которых есть холодильники», – сказал он. «Отсутствие выкупа или требований адекватно отражает потенциальные потери бизнеса, которые могут понести владельцы холодильников».
Проблема все еще существует
Многие холодильники доступны в Интернете. Используя сервис интернет-сканирования Shodan, Рейтер Во вторник обнаружено не менее 4500 интерфейсов Danfoss.
Рейтер не удалось независимо определить, на скольких устройствах установлено уязвимое программное обеспечение, но французская компания по интернет-сканированию Onyphe заявила, что лишь небольшой процент устройств работает под управлением последней версии программного обеспечения.
Старые и уязвимые версии «по-прежнему широко представлены среди доступных интерфейсов», — сказал Онифе.


